


Pada 25 Julai,TrustGo Security Labs telah mengenal pasti malware yang menyasarkan pengguna Android dari China,Dikenal pasti sebagai SMSZombie,trojan ini dipercayai telah menjangkiti lebih 500,000 pengguna.
Trojan berniat jahat ini mengekploitasi lubang keselamatan (security hole) dalam sistem pembayaran SMS China Mobile untuk membuat bayaran yang tidak dibenarkan (unauthorized payments) dan mencuri maklumat perbankan yang sensitif.
Setakat ini,SMSZombie telah dikenal pasti dalam tujuh aplikasi yang berbeza yang telah ditanam di GFan.com dan lain-lain pasaran aplikasi Android China.
Jadi,bagaimanakah trojan tersebut menjangkiti telefon ?
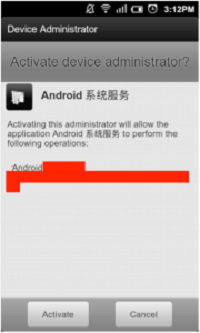
Malware tersebut merebak melalui sebuah aplikasi yang bertajuk "Android Animated Screensaver: Animated Album I Found When I Fixed My Female Coworker's Computer".Sebaik sahaja ia dipasang (install),ia meminta mangsa untuk memasang (install) komponen tambahan yang mengandungi kod berniat jahat.
Semasa proses ini,ia akan menjadikan dirinya sukar untuk dibuang.
Selepas ia mendapat root privileges,SMSZombie memintas dan menghantar (forward) SMS yang masuk yang mungkin mengandungi maklumat sensitif kepada penyerang.
"Ketika menunggu untuk penyampaian kod berniat jahat selepas pemasangan,trojan ini agak sukar untuk dikesan.Virus canggih seperti ini telah menyerlahkan hakikat bahawa keterbukaan platform Android adalah seperti pedang bermata dua,"kata Xuyang Li,Ketua Pegawai Eksekutif TrustGo.
Pengguna dapat mengakses pelbagai aplikasi,tetapi mereka mesti mengambil langkah berjaga-jaga untuk memastikan aplikasi yang mereka inginkan tidak dijejaskan oleh penggodam.
Mangsa kepada ancaman ini melaporkan bahawa akaun permainan dalam talian telah dicas semula melalui sistem pembayaran SMS China Mobile.
Walau bagaimanapun,dalam usaha untuk mengekalkan profil yang rendah,malaware ini hanya mencuri sejumlah kecil wang dari akaun yang disasarkan.
Pakar menasihatkan pengguna berhati-hati memeriksa permohonan yang dilakukan oleh aplikasi sebelum memasang ia pada telefon bimbit mereka.


